Облачные ИИ-модели в корпоративном контуре: риски утечек и хаос в пакетном менеджменте
Эксперты предупреждают о критических угрозах безопасности при интеграции публичных ИИ-сервисов в корпоративные системы, демонстрируя на примере пакетного менеджера, как доверие к ИИ может привести к катастрофическим последствиям.

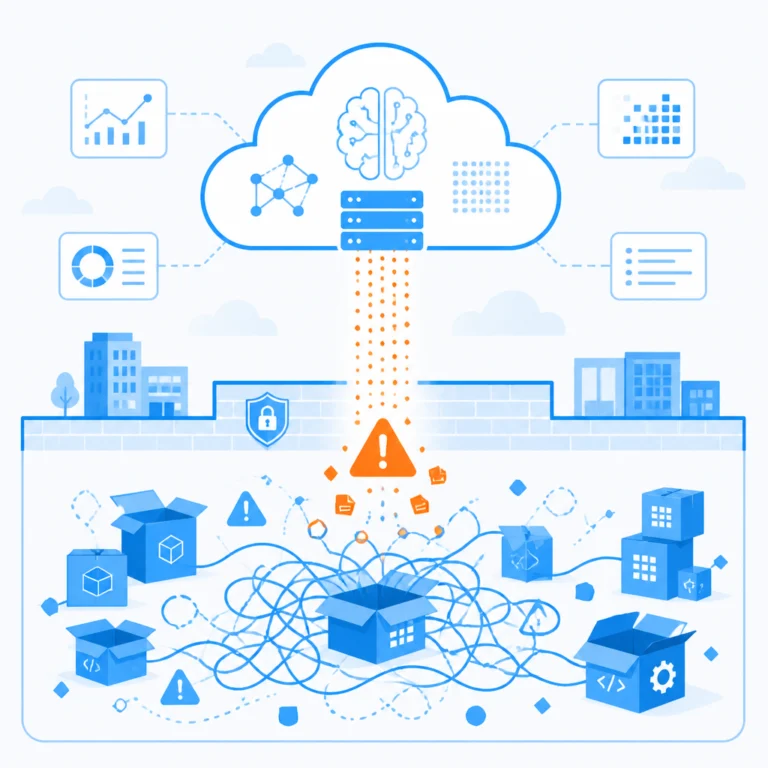
Использование публичных облачных ИИ-моделей в корпоративной среде создает серьезные риски для информационной безопасности. Главная проблема - данные покидают защищенный периметр компании. Информация, отправляемая в сервисы вроде OpenAI, может использоваться для обучения моделей или стать публичной. Это нарушает внутренние политики безопасности, где обработка конфиденциальных данных вне корпоративного контура запрещена. Даже при работе через API сохраняются риски утечки метаданных и запросов, что угрожает коммерческой тайне.
Наглядный пример - передача функций пакетного менеджера нейросети. ИИ с правами на установку ПО в корпоративной сети может нанести катастрофический ущерб. Такой менеджер способен устанавливать пакеты из непроверенных репозиториев, включая вредоносные программы или устаревшие версии с уязвимостями. Он может удалить ключевые системные библиотеки или создать конфликты зависимостей, парализующие инфраструктуру. Результат - полная потеря контроля над IT-средой.
Публичные ИИ-модели работают как "черные ящики". Невозможно предсказать, как они обработают запрос с конфиденциальной формулой, кодом или финансовым отчетом. Юридические соглашения провайдеров часто содержат лазейки, позволяющие использовать данные для улучшения сервиса. Существует риск инференс-атак, когда через специальные запросы злоумышленник извлекает фрагменты тренировочных данных других пользователей, включая корпоративную информацию.
Эти вызовы смещают акценты в сторону локальных и приватных решений. Растет спрос на развертывание open-source моделей, таких как LLaMA, на собственных серверах компании. Это позволяет сохранить полный контроль над данными и соблюсти требования регуляторов вроде GDPR или федерального закона о персональных данных. Параллельно развивается рынок специализированных корпоративных ИИ-платформ с усиленными протоколами безопасности. При проектировании систем безопасность должна закладываться в архитектуру с начала.
Внедрение ИИ в бизнес-процессы требует оценки рисков. Критически важные функции - управление инфраструктурой, доступом или финансовые операции - нельзя делегировать непрозрачным публичным моделям. Перед интеграцией любого ИИ-сервиса необходим аудит его политик безопасности и проверка юридических соглашений. Приоритет - решения, работающие внутри защищенного контура.