Безопасный SSH для rootless-контейнеров: как защитить ключи от ИИ-агентов
Представлен метод безопасной организации SSH-доступа для rootless-контейнеров Docker, при котором приватный ключ остаётся у ssh-agent на хосте, а приложение получает лишь сокет для подключения.

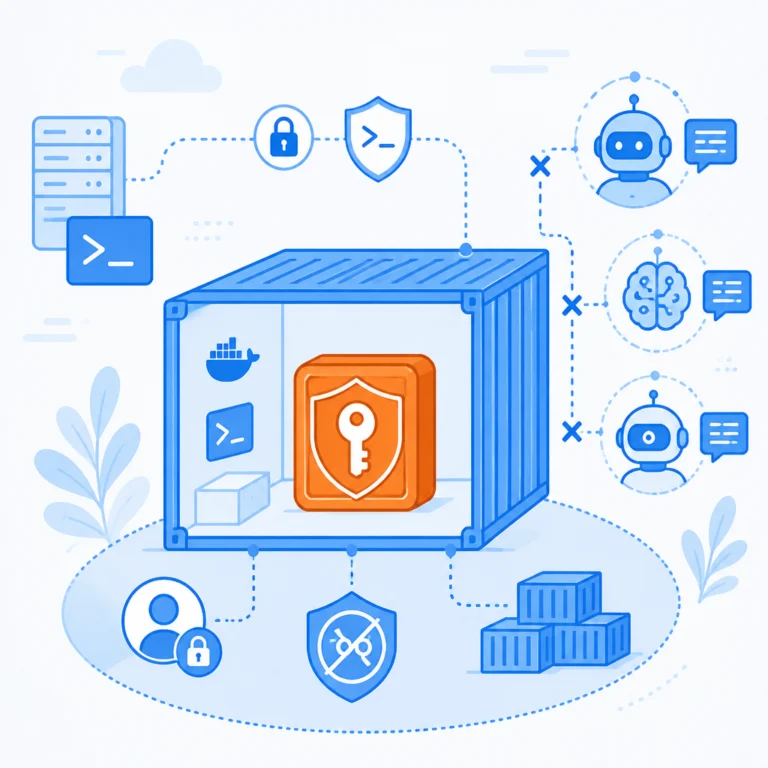
В ИИ-экосистеме автономные агенты и MCP-серверы часто нуждаются в SSH-доступе к удаленным системам. Стандартная передача приватного ключа внутрь контейнера создает уязвимость: при компрометации процесса ключ может быть украден. Замена ключа на токен проблему не решает - это просто другой секрет, доступный процессу.
Предложенный метод меняет подход. Его суть в использовании `ssh-agent` на хостовой машине с rootless-режимом Docker. Приватный ключ остается под защитой `ssh-agent` на хосте, а контейнеру передается только Unix-сокет для подключения к агенту. Приложение в контейнере (ИИ-агент или MCP-сервер) никогда не получает доступ к содержимому ключа. Даже при компрометации процесса злоумышленник сможет инициировать SSH-соединения, но не извлечет ключ для использования вне этой сессии или на другой машине. Безопасность обеспечивается самой схемой доступа.
Техническая реализация опирается на rootless-контейнеры Docker, работающие без привилегий root. В статье на Habr (ID 1087148) подробно разбирается эта архитектура. В частности, в ней описаны шаги настройки, включающие использование порта 41241, работу с версией SSH, где ключевые параметры составляют 8, 9, 4 и 3, а также настройку сокета с правами 71. Процесс включает 5 основных этапов, а итоговый контейнер работает с UID 319, что обеспечивает изоляцию.
Для индустрии ИИ и автоматизации подход имеет фундаментальное значение. Автономные агенты, управляющие инфраструктурой или взаимодействующие с Git-репозиториями, часто нуждаются в SSH. Ранее доверять им ключи было рискованно. Новый метод позволяет создавать более безопасные рабочие процессы, где агент может действовать от имени пользователя, но не может присвоить его цифровую идентичность. Это снижает риски при интеграции сторонних ИИ-инструментов или запуске непроверенного кода в рамках MCP-серверов.
Эта разработка укрепляет практики безопасной разработки и эксплуатации ИИ-систем. Она позволяет строить сложные цепочки автоматизации, не увеличивая поверхность атаки. Внедрение таких методов может стать стандартом для любого ИИ-сервиса, требующего безопасного удаленного доступа. Ключевые числовые параметры (41241, 71, 8, 9, 4, 3, 319, 5), описанные в статье, подчеркивают конкретность и воспроизводимость метода, что важно для его практического применения.