Безопасность RAG: почему корпоративные ассистенты могут сливать конфиденциальные данные
Популярные RAG-системы для корпоративных FAQ-ботов сталкиваются с критическим упущением в безопасности - они не учитывают права доступа пользователей, что может привести к утечке закрытой информации.

Проблема безопасности в RAG-системах для корпоративных ассистентов
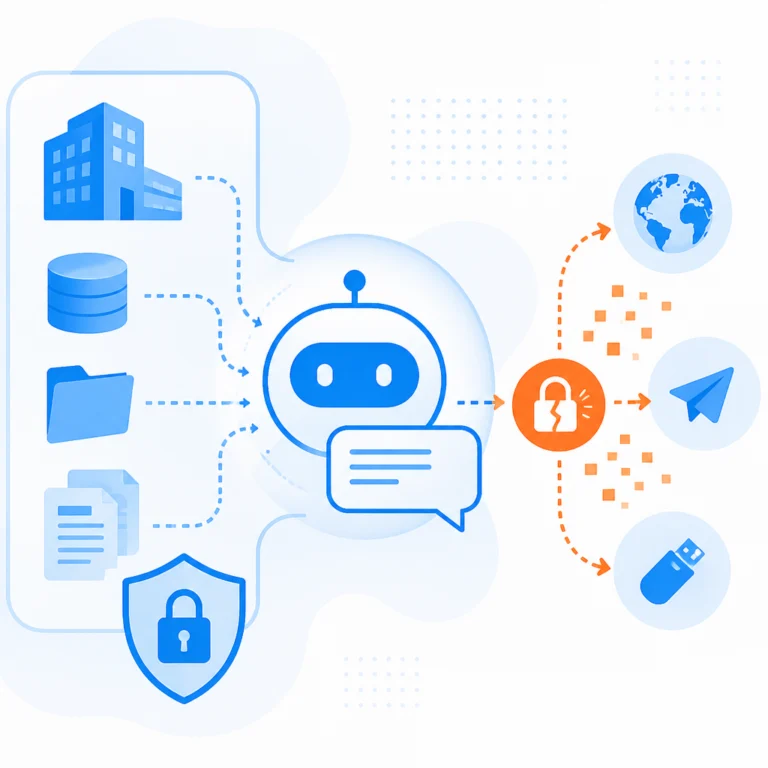
Внедрение RAG-систем для корпоративных FAQ-ботов столкнулось с проблемой безопасности данных. После решения задачи качества ответов на первый план выходит вопрос авторизации. Семантический поиск по документам пока не учитывает права доступа пользователей.
Это означает, что сотрудник, задав вопрос, может получить доступ к информации, которая ему не предназначена. Например, к тарифной сетке для перевозчиков или финансовым отчетам. На реальном примере: начальник смены на складе, спрашивая о действиях при задержке доставки, получает корректный ответ из регламента. Но тот же сотрудник, спросив о стоимости услуг перевозчиков, может получить конфиденциальные данные, если документ находится в общей базе знаний.
Проблема связана с архитектурой современных RAG-решений. Они проектировались для эффективного извлечения информации, но без учета модели разграничения доступа. В классических системах документооборота доступ к файлам строго регламентирован ролями. RAG-ассистент же выполняет поиск по всем документам как пользователь с максимальными правами, игнорируя контекст авторизации задавшего вопрос. Это создает слепую зону, опасную для компаний, работающих с коммерческой тайной или персональными данными. Статья с разбором этой проблемы на Habr имеет идентификатор 1085600.
Для отрасли это означает необходимость пересмотра приоритетов разработки. Внедрение RAG в рабочую среду требует не только точности, но и безопасности ответов. Следующая задача - создание механизмов, позволяющих ассистенту отвечать строго на основе данных, разрешенных конкретному человеку. Это потребует интеграции систем управления доступом (IAM, Active Directory) в процесс индексации и поиска, возможно, на уровне векторных эмбеддингов или метаданных. Разработчикам предстоит решать задачи динамической фильтрации контекста и обеспечения аудита запросов.
Для бизнеса осознание этой проблемы критически важно. Руководителям ИТ и безопасности нельзя воспринимать RAG-ассистента как просто "умный поиск". Это полноценная информационная система, требующая проработки политик доступа. Игнорирование этого может привести к инцидентам, нарушающим compliance и наносящим ущерб. Решение проблемы авторизации откроет путь к безопасному использованию языковых моделей для работы с внутренними знаниями компаний.
Эволюция RAG-систем входит в фазу, где фокус смещается с качества извлечения на управление доступом. Успешные решения будут комбинировать семантический поиск с надежными механизмами авторизации. Это станет ключевым преимуществом для платформ корпоративных ИИ-ассистентов и обязательным требованием заказчиков. Отрасль ждет появления стандартных подходов для встраивания контроля доступа в RAG-архитектуру. Подробный разбор этой проблемы представлен в статье на Habr с идентификатором 1085600.